
Article publié dans Le Média Social le 5 octobre 2026
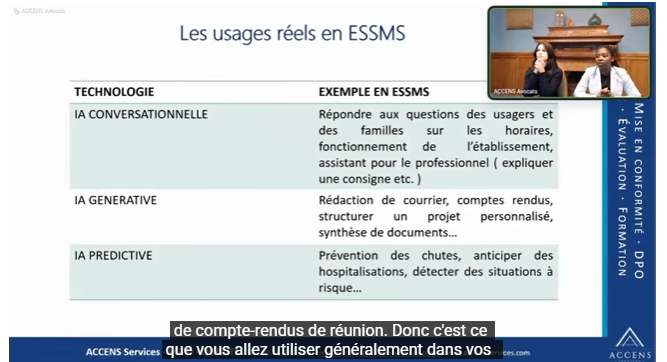
Certains professionnels du secteur ont déjà recours à des outils d’intelligence artificielle (IA) pour reformuler un compte rendu, synthétiser un document ou structurer un projet personnalisé. IA Act, RGPD, charte interne… Accens Services livre plusieurs repères pour sécuriser ces pratiques dans les établissements et services sociaux et médico-sociaux (ESSMS).
L’intelligence artificielle (IA) est déjà présente dans les établissements et services sociaux et médico-sociaux (ESSMS), mais dans ce secteur « l’innovation ne peut pas se faire à n’importe quel prix », souligne Solène Fauqueux, juriste et consultante qualité et RGPD chez Accens Services.
Comment les directions doivent-elles encadrer des pratiques parfois déjà installées ? Lors d’un webinaire organisé le 24 septembre, elle a livré, avec Ange Allima, également juriste et consultante RGPD, plusieurs conseils aux gestionnaires d’ESSMS.
L’IA déjà présente dans les ESSMS
« Même si vous n’avez pas déployé de système d’intelligence artificielle au sein de vos établissements, l’IA est finalement déjà chez vous », préviennent les intervenantes.
Elles distinguent notamment l’« usage invisible », lorsque des professionnels utilisent ChatGPT, Claude, Copilot ou Gemini pour rédiger ou reformuler des textes ; l’« usage subi », lorsque des fonctionnalités d’IA sont intégrées aux logiciels métiers ; et l’« usage terrain », avec certains outils de communication alternative et améliorée (CAA), la prédiction avancée de mots ou la domotique vocale.
« Le sujet n’est plus de savoir si nous devons y aller, mais d’encadrer ce qui se fait déjà », résument les juristes.
Des obligations selon le niveau de risque
Ces usages doivent notamment respecter le règlement européen sur l’intelligence artificielle (IA Act), dont la majorité des dispositions sont applicables depuis le 2 août 2026. D’après l’IA Act, les obligations varient selon le niveau de risque du système d’IA et son utilisation.
Certains usages présentent un « risque inacceptable » et sont interdits. C’est notamment le cas d’une IA qui exploite les vulnérabilités d’une personne en raison de son âge, sa situation économique et sociale ou son handicap, dans le but de causer un préjudice, ou une IA utilisée pour déduire les émotions des salariés sur leur lieu de travail.
D’autres systèmes sont classés à « haut risque », notamment dans certains domaines liés à l’emploi, à la formation, à la biométrie ou aux dispositifs médicaux. Leur classification dépend de la finalité et du contexte d’utilisation. « Un outil de gestion des plannings ou de logistique n’est pas considéré comme à haut risque, sauf s’il est utilisé pour évaluer les performances des salariés, prendre des décisions d’embauche ou des sanctions disciplinaires », illustrent les juristes.
Les systèmes d’IA à « risque limité » comme les chatbots sont autorisés mais soumis notamment à des obligations de transparence. Les outils à « risque minimal » tels que les filtres antispam dans les messageries, des outils d’IA de transcription ou de traduction ne sont pas soumis à des obligations spécifiques au titre de l’IA Act. Ils restent toutefois soumis aux autres règles, notamment au règlement général sur la protection des données (RGPD).
Attention aux IA grand public
Accens Services alerte sur l’utilisation d’outils d’IA générative grand public pour traiter des informations issues des dossiers des personnes accompagnées. Retirer le nom d’un usager ne suffit pas nécessairement à anonymiser son dossier : sa pathologie, son histoire ou son lieu d’accompagnement peuvent permettre de le réidentifier.
L’ESSMS ne peut pas non plus considérer que l’achat d’une solution « clé en main » transfère toute la responsabilité à son fournisseur. En tant que « déployeur », l’ESSMS conserve notamment des obligations concernant le choix de l’outil, sa bonne utilisation, la formation des équipes et la surveillance de ses effets « en vie réelle ».
Construire une gouvernance de l’IA
Pour encadrer les pratiques, Accens Services recommande de « mettre en place une gouvernance de l’IA claire et structurée ». La désignation d’un référent IA peut notamment permettre de « centraliser les activités relatives à l’IA en lien avec les instances existantes ».
L’établissement est également invité à déterminer où, pourquoi et comment l’IA peut être utilisée, à identifier les risques, les responsabilités et les priorités afin d’élaborer une feuille de route avec des « initiatives sur 12 à 36 mois en précisant pour chaque période les objectifs à atteindre et analyser les réussites ».
L’établissement peut notamment réaliser un « inventaire des usages de l’IA, sensibiliser ses équipes, établir une charte interne, encadrer strictement les données personnelles et de santé et prévoir une validation humaine des productions ou recommandations fournies par l’IA. »
Des usages à interdire
Les juristes proposent cinq « interdits à instaurer dans l’établissement ». Parmi eux, ne pas copier dans une IA grand public des données nominatives ou des éléments issus de l’histoire de vie d’une personne accompagnée. « Avec comme règle l’interdiction formelle de coller un projet personnalisé, un rapport éducatif, un contre-rendu médical ou des notes de transmission dans un outil gratuit comme ChatGPT, Claude, Gemini ou Copilot. »
Autre interdit : ne pas utiliser d’outils de retranscription ou de dictée vocale grand public non validés par l’établissement pour enregistrer et synthétiser des réunions comportant des données sensibles ou des réunions avec les familles.
Les courriers ou rapports officiels ne doivent pas non plus être produits par une IA sans contrôle humain. « Vous pouvez donc poser une règle interne comme « tout texte co-rédigé par IA doit être relu, corrigé et signé par un professionnel physique responsable du contenu » », ajoutent les intervenantes.
Enfin, les juristes conseillent de ne pas transmettre de photos de résidents, d’enfants accueillis ou de professionnels dans des outils de génération d’images par IA pour créer des illustrations, des avatars ou des contenus destinés au site internet et aux réseaux sociaux de l’ESSMS.
Bien choisir son fournisseur d’IA
Par ailleurs, avant de retenir une solution d’IA, elles invitent les directions à interroger les fournisseurs d’IA sur trois points : où sont traitées les données et avec quelles garanties d’hébergement ? Les historiques de saisie, notes ou données vocales sont-ils exclus de l’entraînement des modèles ? Enfin, quelle est la classification du système d’IA au regard de l’IA Act et comment sont assurés la traçabilité et le contrôle humain ?
Pour Accens Services, « le défi collectif n’est pas de freiner cette évolution mais de la gouverner » afin que ces outils restent au service des professionnels et des personnes accompagnées. Parmi les premières mesures à prendre : recenser les IA déjà utilisées par les équipes (en réunion d’équipe ou par formulaire anonyme), interdire le transfert de données personnelles dans les IA grand public, formaliser les « interdits maisons » et organiser des « quarts d’heure d’acculturation ».
Marine DERQUENNE

